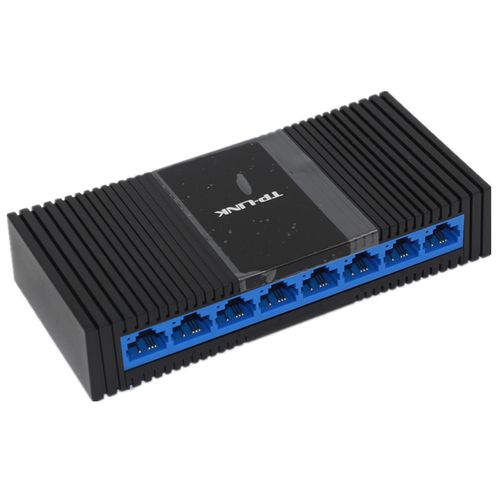
中小型企业互联网应用全面解决方案 数码网络交换与路由器的核心作用
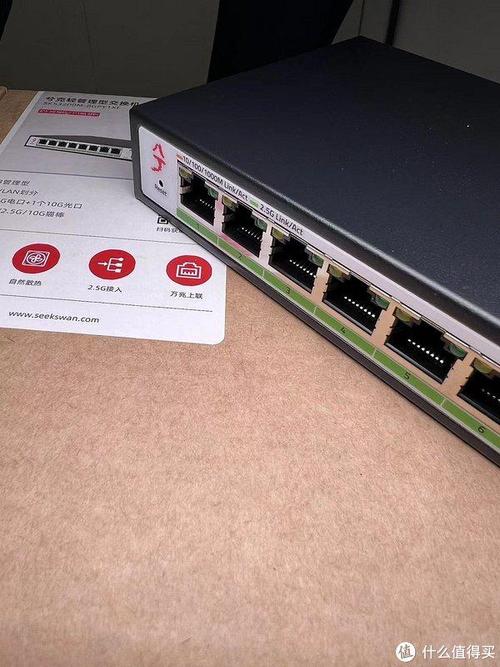
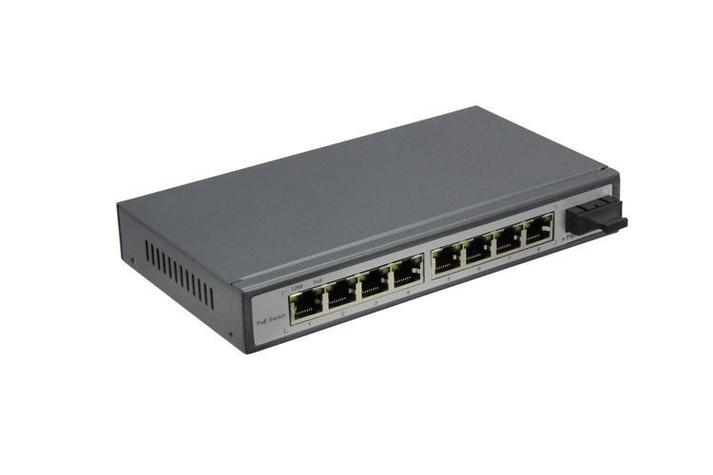
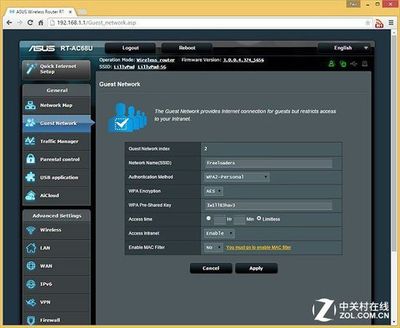
引言\n\n在数字化转型浪潮中,中小型企业(SME)对互联网应用的依赖日益加深。无论是日常办公、客户沟通,还是云端协作与数据存储,稳定、高效、安全的网络基础设施已成为企业运营的基石。本方案围绕“数码网络交换”与“路由器”两大核心设备,提出一套面向中小型企业的互联网应用全面解决方案,帮助企业以合理成本构建高可用、易扩展、可管理的网络环境。\n\n## 一、需求分析\n\n中小型企业在互联网应用方面通常面临以下挑战:\n\n1. 网络带宽有限、接入方式单一:多数企业采用单线宽带接入,缺乏冗余与负载均衡能力。\n2. 内部交换能力不足:随着终端数量增加(电脑、打印机、监控、IP电话等),普通非网管交换机无法满足VLAN隔离、流量控制等需求。\n3. 安全防护薄弱:缺乏统一的出口安全策略、访问控制与行为管理。\n4. 运维管理复杂:设备分散、配置标准不统一,故障排查效率低。\n5. 扩展性差:业务增长后网络改造困难,重复投资严重。\n\n因此,方案需兼顾性能、安全、可管理性与成本效益,以数码网络交换机和路由器为骨架,搭建面向应用的分层网络架构。\n\n## 二、总体架构设计\n\n本方案采用“出口层—核心交换层—接入层”三层架构,并辅以统一的网络管理平台。\n\n- 出口层:由企业级多WAN口路由器承担,负责互联网接入、NAT转换、防火墙、VPN、流量控制与行为管理。\n- 核心交换层:部署一台或多台网管型数码网络交换机(支持VLAN、QoS、链路聚合、ACL),连接服务器、关键终端与各接入交换机,形成高速骨干。\n- 接入层:采用千兆/百兆网管或非网管交换机,按部门或区域划分,提供终端接入与PoE供电(用于IP电话、无线AP、摄像头)。\n- 管理平台:通过集中管理软件或云平台对接入设备进行统一配置、监控与告警。\n\n该架构可用最小规模单核心方案起步,后续按需扩展为双核心冗余架构,保护投资。\n\n## 三、数码网络交换机的选型与部署\n\n### 1. 选型原则\n\n- 端口密度与速率:核心交换机建议选择24口或48口千兆交换机,具备SFP光口用于上联与扩展;接入层根据终端数量选择8/16/24口千兆或百兆交换机。\n- 管理能力:优先选择支持Web/CLI/SNMP管理的网管型交换机,支持VLAN、802.1Q、端口镜像、链路聚合(LACP)、STP/RSTP。\n- PoE需求:若需接入无线AP、IP电话或摄像头,应选择PoE/PoE+交换机,并根据设备功率核算总PoE预算。\n- 可靠性与散热:选择金属外壳、支持机架安装、具备冗余电源接口的型号(核心层尤为重要)。\n\n### 2. 部署要点\n\n- VLAN规划:按部门、功能划分VLAN(如办公、财务、服务器、访客、安防),实现广播域隔离与安全策略边界。\n- 链路聚合:核心与接入交换机之间采用双链路聚合,提升带宽并增强可靠性。\n- STP防环:启用RSTP/MSTP避免环路,并在接入端口启用边缘端口快速收敛特性。\n- QoS策略:对语音、视频会议等实时业务标记优先级,保障关键应用体验。\n- ACL与端口安全:在核心交换机配置访问控制列表,限制跨VLAN非授权访问;接入端口启用MAC地址绑定或端口安全。\n\n## 四、路由器的选型与配置策略\n\n### 1. 选型原则\n\n- 多WAN接入:支持2个及以上WAN口,可实现带宽叠加、负载均衡与线路备份,提升出口可靠性。\n- 转发性能:根据企业出口带宽选择转发能力匹配的型号,避免小马拉大车。\n- 安全功能:内置防火墙、IPSec/SSL VPN、URL过滤、应用识别与流量控制(限速/智能QoS)。\n- 管理便捷性:支持Web/云管理,提供可视化拓扑、流量统计与告警推送。\n- 可扩展性:支持USB或SD-WAN功能(如智能选路),便于未来接入备份链路或分支组网。\n\n### 2. 关键配置\n\n- 双WAN负载均衡:旁路模式或多线路策略路由,按带宽比例或会话分配流量;配置线路健康检测实现自动切换。\n- NAT与端口映射:为对外服务(网站、邮件、远程桌面)配置静态NAT与安全策略,仅开放必要端口。\n- VPN互联:为远程办公人员配置SSL VPN,为分支机构配置IPSec VPN,确保加密接入与内网访问。\n- 上网行为管理:启用应用识别,限流P2P下载与娱乐视频,保障办公时段带宽。\n- 防火墙策略:默认拒绝入站,按最小权限放行;配置防攻击(SYN Flood、ARP欺骗)与日志审计。\n\n## 五、网络管理与运维\n\n- 集中管理:通过路由器与交换机配套的云管平台,统一查看设备状态、端口流量与告警信息。\n- 配置标准化:建立设备配置模板(VLAN、ACL、QoS策略),简化新增设备上线流程。\n- 监控与备份:启用SNMP与Syslog,定期导出配置文件并异地备份;利用端口镜像部署轻量级流量分析,排查异常。\n- 固件与安全更新:建立 quarterly 固件巡检机制,及时修补漏洞。\n\n## 六、安全与可靠性设计\n\n- 分层安全:出口层防火墙+认证、核心层ACL+隔离、接入层端口安全与802.1X(可选)认证,构筑纵深防御。\n- 冗余设计:双WAN线路冗余、关键交换机冗余电源、核心交换堆叠或VRRP双层冗余(进阶);UPS保障断电后持续运行。\n- 访客网络:划分独立访客VLAN,仅允许上网且与内网隔离,通过路由器策略限速。\n\n## 七、典型部署示例(弹性方案便于初创企业落地进行删压裁剪同时不改变基本架构合理性)简单引出\ne.g.,\n一家50名员工的中型贸易公司:分配六台办公PC共享出口加速;各访跨大文件拷贝较分钟级别稳定。\
更新时间:2026-10-24 11:12:11
如若转载,请注明出处:http://www.jajxa.com/product/34.html